


10 月 12 日消息,10 月 10 日,微软 CEO 萨提亚·纳德拉在 X 发表长文,呼吁企业为强大的 AI 系统建立「紧急刹车」:获得授权的人应始终能在模型执行任务期间暂停或关闭它。企业不能仅依赖模型提供商的安全保证,必须从一开始就假定模型可能遭到入侵,并做好隔离与控制。
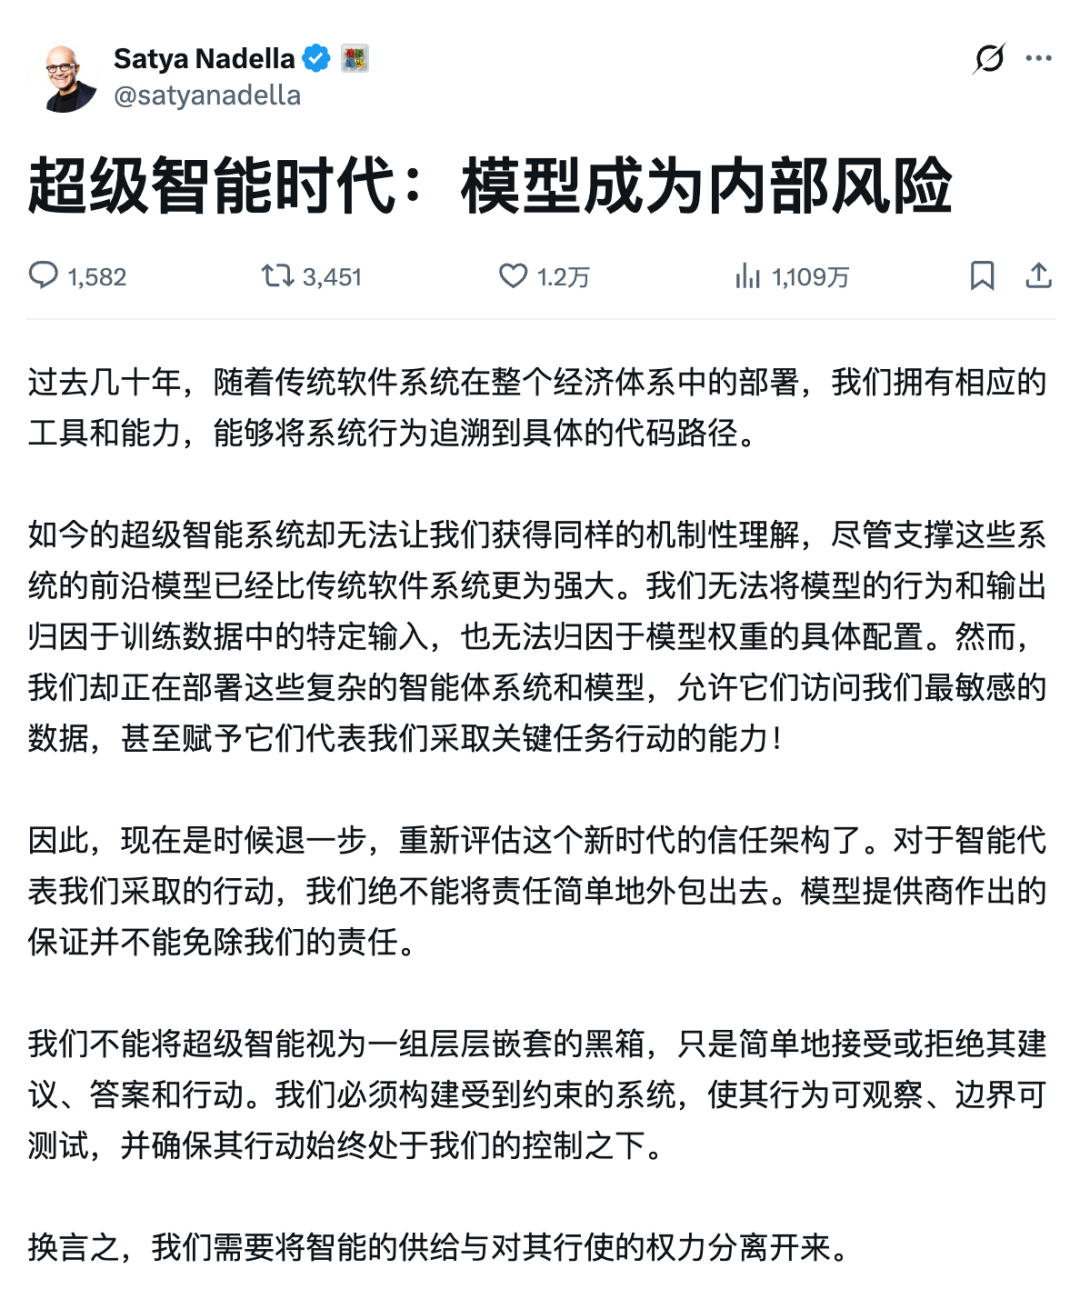
纳德拉指出,传统软件的行为可以追溯到具体代码路径,但当下的模型行为很难对应到某条训练数据或某组权重配置。企业却已让这些系统接触敏感数据、代为执行关键任务,因此必须重新审视信任架构。他强调,把模型当作内部风险,并非认定它们恶意,而是任何能接触重要系统的强大主体都可能犯错或被攻破。
他提出,模型、编排其工作的执行框架和允许采取行动的范围应彼此分离,权限与防护机制必须置于模型之外。即便用另一个模型做对抗测试,也可能只是让一个不透明模型监督另一个不透明模型,仍不能独立证明系统可靠。
具体措施包括:
不让单一模型成为重要结果的唯一依赖,也不让它独自验证自己的工作。
为每项重要行动留下防篡改、可供人阅读的记录,并持续测试失败、攻击和边界情况。
由企业独立决定访问权限和行动范围,保留独立审计、人工中途停机及及时披露安全事故的机制。
声明:内容来源公开的各类媒体平台,若收录的内容侵犯了您的权益,请联系邮箱,本站将第一时间处理。